
Índice do artigofaltam 7 min de leitura
Se uma equipe de desenvolvimento precisa configurar a infraestrutura do seu projeto na AWS, siga a ordem abaixo. Primeiro você entra como root user, confirma que a conta tem cartão de crédito cadastrado e, só depois disso, cria um usuário IAM separado para os desenvolvedores.
O objetivo não é compartilhar a conta principal. O objetivo é criar um acesso separado, auditável e seguro, com permissões suficientes para configurar o ambiente inicial sem expor senha root, cartão, CVV/CVC ou códigos MFA em conversas.
O erro mais comum é tentar entrar na tela de IAM user sign in usando o e-mail principal da conta. Nessa tela, o e-mail da conta raiz não deve ser digitado no campo Account ID or alias. Para acessar a conta principal, é preciso usar a opção Sign in using root user email.
Resumo do vídeo
No vídeo, o fluxo cria um usuário IAM para desenvolvimento, vincula esse usuário a um grupo chamado DEV e aplica um pacote inicial de permissões de infraestrutura.
As permissões usadas como padrão neste guia são:
AmazonS3FullAccessAmazonEC2FullAccessAmazonRDSFullAccessAWSLambda_FullAccessAmazonVPCFullAccessCloudWatchFullAccessCloudWatchFullAccessV2AmazonEventBridgeFullAccessIAMReadOnlyAccess
Essas permissões permitem que a equipe configure armazenamento, servidores, banco de dados, rede, logs, funções Lambda, eventos e validação de acesso. Sem esse conjunto, o usuário pode até conseguir entrar na AWS, mas ainda ficar bloqueado em partes importantes da configuração.
Trechos principais do vídeo:
| Tempo | O que acontece |
|---|---|
0:46 | Buscar IAM no console da AWS. |
1:13 | Criar usuário para a equipe de desenvolvimento. |
1:49 | Configurar permissões. |
2:35 | Adicionar S3. |
2:48 | Adicionar EC2 e RDS. |
3:08 | Adicionar Lambda. |
3:35 | Adicionar VPC. |
4:06 | Adicionar CloudWatch e EventBridge. |
4:49 | Adicionar permissão de consulta ao IAM. |
5:37 | Criar grupo e concluir o usuário. |
Antes de criar o usuário: confirme login e cartão
Tenha em mãos:
- e-mail usado para criar a conta AWS;
- senha da conta AWS;
- acesso ao e-mail e ao celular usado na verificação;
- cartão de crédito da empresa ou do responsável pela conta.
Não envie os dados do cartão para a equipe de desenvolvimento. O cartão deve ser cadastrado por você, diretamente no site da AWS.
1. Entrar como root user
- Acesse https://portal.aws.amazon.com/ ou https://console.aws.amazon.com/.
- Se aparecer a tela IAM user sign in, não preencha o campo Account ID or alias com o seu e-mail.
- Clique em Sign in using root user email.
- Digite o e-mail principal da conta AWS, ou seja, o e-mail usado para criar a conta.
- Continue com a senha e a verificação de segurança solicitada pela AWS.
Pense assim: root user é o acesso principal da conta AWS. IAM user é um usuário separado que você cria depois para outras pessoas ou equipes acessarem a conta com permissões controladas.
Se você não lembra a senha da conta principal, use a recuperação de senha da própria AWS pelo e-mail root.
2. Cadastrar o cartão de crédito
Depois de entrar como root user, a AWS pode mostrar a etapa Cadastrar-se na AWS ou Informações de faturamento. Se aparecer o campo Número do cartão de crédito, isso significa que a forma de pagamento ainda não foi cadastrada ou precisa ser confirmada.
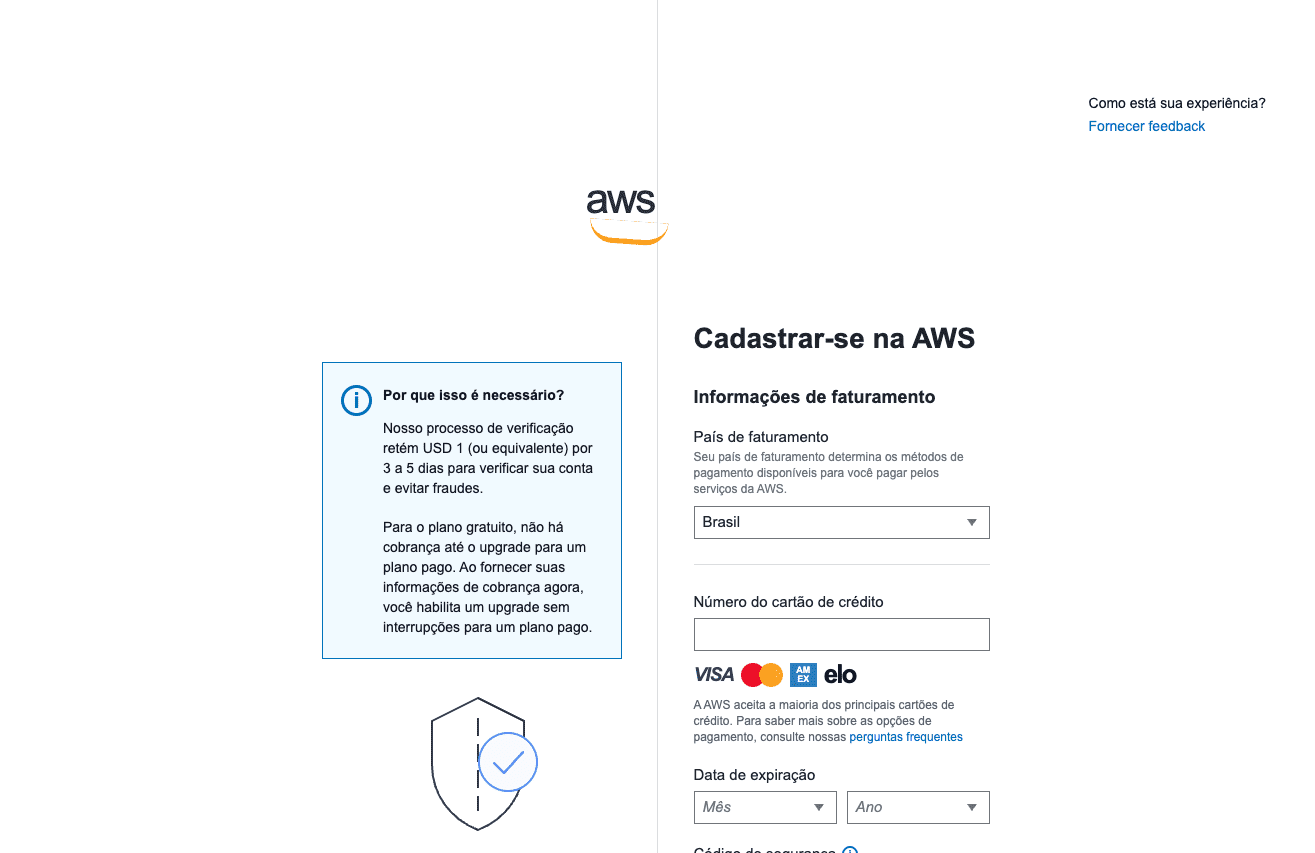
Preencha os dados do cartão diretamente na página da AWS e conclua a verificação. A AWS pode fazer uma retenção pequena e temporária para confirmar o cartão, conforme as regras de verificação do próprio provedor.
Importante:
- não envie número do cartão por WhatsApp, e-mail ou chat;
- não envie CVV/CVC;
- não envie prints mostrando dados de pagamento;
- não envie senha root e códigos de MFA juntos em histórico de conversa.
Se essa etapa não for concluída, a conta pode ficar incompleta e a equipe técnica não conseguirá configurar os serviços necessários.
Se a AWS exigir uma validação pontual durante uma sessão acompanhada com a equipe técnica, aprove o código em tempo real, para aquela ação específica. O objetivo é não deixar credenciais permanentes, cartão ou senha root expostos em mensagens.
3. Criar usuário IAM e liberar permissões de infraestrutura
Depois que a conta estiver acessível e com forma de pagamento cadastrada, crie um usuário IAM separado para a equipe de desenvolvimento. Não use a conta root no dia a dia do projeto.
No console da AWS, busque por IAM na barra superior. É nessa área que você cria usuários, grupos e permissões.
Crie um usuário chamado xapps ou outro nome combinado com a equipe. Habilite o acesso ao console de gerenciamento.
Use senha personalizada e marque a opção para obrigar troca de senha no primeiro login.
Em seguida, crie um grupo chamado DEV, coloque o usuário dentro desse grupo e anexe as permissões abaixo.
| Permissão | Para que serve | O que pode falhar se faltar |
|---|---|---|
AmazonS3FullAccess | Gerenciar buckets, arquivos, imagens, documentos, uploads e possíveis backups. | A equipe não consegue criar ou configurar buckets. |
AmazonEC2FullAccess | Gerenciar recursos de computação, instâncias e partes da infraestrutura. | A equipe pode não conseguir configurar servidores ou recursos associados. |
AmazonRDSFullAccess | Criar e configurar banco de dados da aplicação. | A equipe entra na AWS, mas não consegue criar ou configurar o banco. |
AWSLambda_FullAccess | Criar e configurar funções Lambda quando o projeto usar rotinas serverless. | Integrações, jobs ou funções auxiliares podem ficar bloqueados. |
AmazonVPCFullAccess | Configurar rede, VPC, subnets, rotas e security groups. | Banco, API e outros serviços podem não se comunicar corretamente. |
CloudWatchFullAccess | Consultar logs, métricas, alarmes e informações operacionais. | A equipe não consegue diagnosticar erros da aplicação. |
CloudWatchFullAccessV2 | Complementar o acesso ao CloudWatch em contas que usam a versão nova da policy. | Logs e recursos de observabilidade podem ficar parcialmente bloqueados. |
AmazonEventBridgeFullAccess | Criar eventos, regras e agendamentos usados por Lambdas e automações. | Rotinas agendadas ou integrações por evento podem não funcionar. |
IAMReadOnlyAccess | Consultar usuários, grupos e permissões sem alterar o IAM. | A equipe pode não conseguir validar se o acesso foi aplicado corretamente. |
Esse pacote não é uma permissão isolada para banco de dados. É um conjunto inicial para configurar infraestrutura, armazenamento, rede, observabilidade, funções e eventos.
Depois de criar o usuário e o grupo de desenvolvedores, volte em IAM → Grupos de usuários → DEV → Permissões e confira se as policies aparecem na lista de permissões do grupo.
Por que pedimos permissões amplas no início?
Essas permissões são usadas para a configuração inicial do ambiente AWS. No início do projeto, a equipe pode precisar criar banco de dados, configurar rede, ajustar security groups, preparar buckets, habilitar logs, criar funções Lambda ou configurar eventos.
Depois que a infraestrutura estiver criada e validada, os acessos podem ser revisados e reduzidos conforme a necessidade real do projeto. Essa revisão segue o princípio de menor privilégio: manter apenas os acessos necessários para operação, manutenção e suporte.
4. Enviar somente os dados necessários
Ao finalizar a criação do usuário IAM, envie para a equipe:
- URL de login do console da AWS para o usuário IAM;
- usuário criado, por exemplo
xapps; - senha temporária criada;
- confirmação de que a troca de senha no primeiro login ficou habilitada;
- confirmação de que o usuário está no grupo DEV;
- confirmação de que as 9 permissões foram aplicadas ao grupo.
Modelo de mensagem:
Olá.

Criei o acesso AWS para a equipe de desenvolvimento.

Usuário IAM: xapps
Grupo: DEV
Acesso ao console: habilitado
Troca de senha no primeiro login: habilitada

Permissões aplicadas ao grupo:

- AmazonS3FullAccess
- AmazonEC2FullAccess
- AmazonRDSFullAccess
- AWSLambda_FullAccess
- AmazonVPCFullAccess
- CloudWatchFullAccess
- CloudWatchFullAccessV2
- AmazonEventBridgeFullAccess
- IAMReadOnlyAccess

Também confirmei que o usuário está dentro do grupo DEV.

Segue a URL de login IAM, usuário e senha temporária.
Não envie:
- senha do root user;
- senha root junto com código MFA;
- dados de cartão;
- CVV/CVC;
- documentos pessoais;
- prints com dados de conta, cartão, e-mail sensível ou telefone.
Se algum código MFA ou confirmação por SMS/e-mail for indispensável para concluir uma etapa assistida, combine antes a ação, use o código apenas naquela tentativa e revise o acesso depois. Para o trabalho diário, a equipe deve usar o usuário IAM criado, não a conta root.
5. Problemas comuns
| Problema | O que provavelmente aconteceu | Como resolver |
|---|---|---|
| Aparece Authentication failed na tela IAM user sign in | Você tentou entrar como usuário IAM usando o e-mail da conta principal. | Clique em Sign in using root user email e entre com o e-mail root da conta AWS. |
| A AWS pede cartão de crédito | A forma de pagamento ainda não foi cadastrada ou confirmada. | Cadastre o cartão diretamente no portal da AWS e conclua a verificação de faturamento. |
| A equipe não consegue acessar | O usuário IAM ainda não foi criado, a URL enviada está incorreta ou as permissões não foram aplicadas. | Revise o usuário IAM, o grupo DEV, a URL de login IAM e as permissões. |
| O usuário existe, mas não herdou as permissões | O usuário não foi colocado no grupo correto. | Abra o usuário IAM e confirme se ele está no grupo DEV. |
| A equipe entra na AWS, mas não consegue criar banco de dados | Falta AmazonRDSFullAccess, AmazonVPCFullAccess ou AmazonEC2FullAccess. | Confira se essas policies estão no grupo DEV. |
| A equipe não consegue criar bucket ou configurar arquivos | Falta AmazonS3FullAccess. | Adicione AmazonS3FullAccess ao grupo DEV. |
| A equipe não consegue configurar Lambda | Falta AWSLambda_FullAccess. | Adicione AWSLambda_FullAccess ao grupo DEV. |
| A equipe não consegue criar agendamentos ou eventos | Falta AmazonEventBridgeFullAccess. | Adicione a policy correta de EventBridge ao grupo DEV. |
| A equipe não consegue visualizar logs ou diagnosticar erros | Falta CloudWatchFullAccess ou CloudWatchFullAccessV2. | Adicione as permissões de CloudWatch ao grupo DEV. |
| A equipe não consegue validar permissões aplicadas | Falta IAMReadOnlyAccess. | Adicione IAMReadOnlyAccess ao grupo DEV. |
| Você esqueceu a senha da conta principal | A senha do root user não está disponível. | Use a recuperação de senha da AWS com o e-mail raiz da conta. |
Por que evitar a conta root
A conta root da AWS tem acesso total e irrestrito. Usar essa conta para o dia a dia aumenta risco, dificulta auditoria e torna a operação fraca do ponto de vista de segurança.
O certo é usar o root user apenas para tarefas administrativas da conta, como cobrança, recuperação, configurações críticas e criação dos acessos iniciais. Para o trabalho diário, crie um usuário IAM separado, auditável e com permissões controladas.
Boas práticas rápidas
- Ative MFA na conta root.
- Ative MFA também para usuários importantes.
- Não use root user no dia a dia.
- Use usuário IAM separado para a equipe técnica.
- Revise permissões depois da configuração inicial.
- Remova acessos que não são mais necessários.
- Rotacione credenciais quando houver troca de equipe ou suspeita de exposição.
Checklist final antes de enviar o acesso
- Consegui entrar como root user.
- O cartão de crédito foi cadastrado diretamente na AWS.
- A conta AWS concluiu a verificação solicitada.
- O usuário IAM foi criado.
- O grupo DEV foi criado.
- O usuário IAM está dentro do grupo DEV.
- A troca de senha no primeiro login foi habilitada.
- O grupo possui
AmazonS3FullAccess. - O grupo possui
AmazonEC2FullAccess. - O grupo possui
AmazonRDSFullAccess. - O grupo possui
AWSLambda_FullAccess. - O grupo possui
AmazonVPCFullAccess. - O grupo possui
CloudWatchFullAccess. - O grupo possui
CloudWatchFullAccessV2. - O grupo possui
AmazonEventBridgeFullAccess. - O grupo possui
IAMReadOnlyAccess. - Enviei apenas URL de login IAM, usuário e senha temporária.
- Não enviei senha root, cartão, CVV/CVC ou códigos MFA em mensagens.
Guias relacionados para publicar o app
Se a AWS faz parte da preparação para publicar o aplicativo, revise também:
- O que preciso para publicar meu app nas lojas?
- Ambiente de homologação e produção: por que separar antes de publicar
- Apontamento de DNS, HTTPS e API: o que preparar
- Custos recorrentes de um app: servidores, lojas, APIs e manutenção
- MFA/2FA para clientes: como manter a conta segura sem travar o projeto
- Pós-lançamento: rotina de atualização, correções e roadmap
Referências oficiais
- AWS: entrar como root user
- AWS Billing: gerenciar pagamentos
- AWS IAM: boas práticas para proteger o root user
- AWS IAM: boas práticas de segurança
Esse apoio faz parte da nossa Operação DevOps, o serviço contínuo da X-Apps para sustentação, evolução, observabilidade e governança de produtos digitais.


