Índice do artigofaltam 9 min de leitura
Quarta-feira, 21 de outubro de 2026, 11h de Brasília. O projeto PHP acaba de publicar a correção para duas falhas críticas, o PHP2Shell, e a pergunta que chega a toda equipe que opera um sistema em PHP é a mesma: o nosso está exposto? Na operação do portal da UNICEF, que a X-Apps mantém em Drupal, a resposta veio no mesmo dia, e a verificação usou uma varredura externa com a Pentest-Tools.com. Este artigo explica o que é essa ferramenta, o que ela fez naquele dia, quanto custa e onde ela entra, ou não entra, na operação de uma empresa.
O que aconteceu na UNICEF em 21 de outubro
A X-Apps é parceira técnica da UNICEF na execução contínua de serviços em Drupal, que roda em PHP. A operação tem ambientes separados de desenvolvimento, homologação (o ambiente de teste que espelha a produção) e produção, publicação com rastreabilidade, monitoramento e relatórios. O desenho está no case da UNICEF, e o relato abaixo é publicado com autorização do cliente, sem detalhe de versões ou configurações.
Depois do alerta crítico, a equipe iniciou uma verificação extraordinária, com apoio do scanner externo da Pentest-Tools.com, e confirmou que o ambiente precisava receber a correção. Com isso, a operação seguiu a rotina já documentada. Verificou os componentes de que o sistema depende, preparou a atualização e testou os fluxos principais em homologação: acesso administrativo, publicação de conteúdo e integrações. Com o plano de reversão pronto, aplicou a atualização em produção no mesmo dia. Depois vieram as conferências que separam "atualizei" de "está corrigido": a versão de fato rodando nos serviços, as verificações funcionais no ambiente real e os registros das horas seguintes. O cliente recebeu um relatório com o que foi verificado, a correção aplicada, os testes e as recomendações.
O papel do scanner nessa história é pequeno e útil: ele ajudou a transformar "ouvimos falar do alerta" em "confirmamos que nos afeta", e o resto do dia foi operação. A peça irmã deste artigo, sobre a falha do PHP e o que atualizar, conta o caso pelo lado da falha; aqui o assunto é a ferramenta.
O que é a Pentest-Tools.com, em um parágrafo
É uma plataforma em nuvem de varredura de vulnerabilidades e testes de invasão, feita pela empresa de mesmo nome, fundada em 2017 e sediada em Bucareste, na Romênia. Você aponta a ferramenta para um site, um endereço de rede ou uma API (a porta por onde um aplicativo conversa com outro sistema), e ela procura falhas conhecidas, nos planos superiores tenta provar que são exploráveis, e gera um relatório com o que corrigir. No Gartner Peer Insights, plataforma de avaliações de usuários do Gartner, ela tinha em 22 de outubro de 2026 nota 4,6 em 37 avaliações, na categoria de validação de exposição a adversários. A ferramenta chegou à X-Apps por indicação de analistas do Gartner, numa consulta da empresa. A empresa declara mais de 2.100 equipes de segurança clientes em mais de 119 países; são números dela, não medição nossa.
A leitura errada a desarmar logo: "pentest" não é, aqui, o serviço caro de um hacker ético contratado uma vez por ano. É um scanner que roda em minutos, quantas vezes você quiser, com uma edição gratuita. O pentest humano existe na mesma empresa, como serviço separado.
O que ela faz, em quatro passos
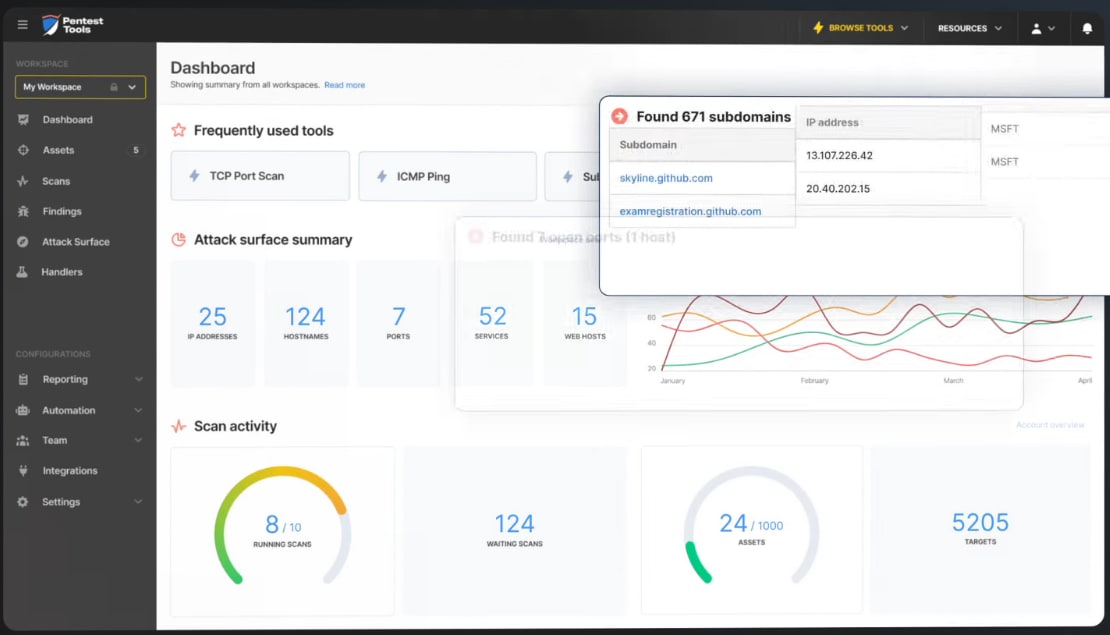
O painel resume o que a ferramenta enxerga de fora: quantos endereços, nomes de host, portas e serviços a sua empresa expõe na internet, e o que as varreduras encontraram. É a primeira resposta à pergunta "o que de nós está visível lá fora?", que muita empresa nunca fez.
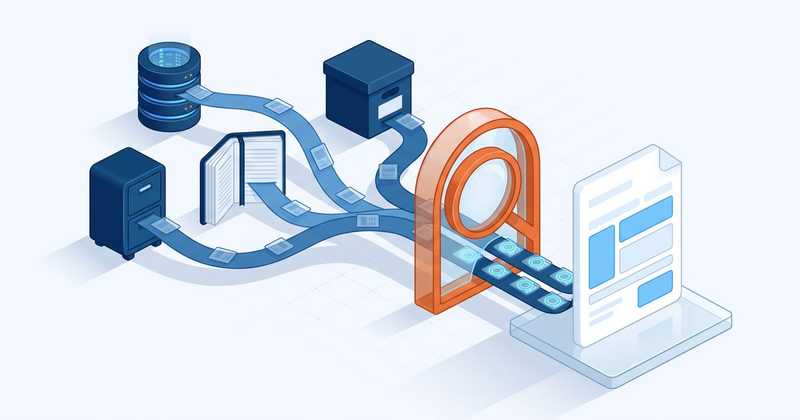
O fluxo tem quatro fases, e cada uma responde uma pergunta de negócio.
- Reconhecimento: o que a minha empresa expõe? A ferramenta descobre subdomínios (os endereços secundários do seu domínio, como loja.empresa.com.br), portas abertas (as entradas de rede do servidor), páginas escondidas e tecnologias em uso. É comum aparecer um sistema antigo que ninguém lembrava que estava no ar.
- Varredura: o que, disso, tem falha conhecida? Os scanners de site, de rede, de API e os específicos de WordPress e Drupal comparam o que acharam com uma base de falhas publicadas, como as duas do PHP2Shell. A empresa diz que o scanner de sites cobre mais de 75 tipos de vulnerabilidade web, entre elas as clássicas SQL injection e XSS, que são injeções de comando pelo formulário e pelo navegador.
- Exploração: a falha é real ou é alarme? No plano Exploit, a ferramenta tenta explorar a falha de forma controlada e entrega uma prova. É o que separa uma lista de suspeitas de um risco confirmado.
- Relatório: o que corrigir primeiro, e como provar que corrigiu? Relatórios em PDF, Word ou planilha, com prioridade, evidência e passos de correção, e mapeamento para normas como ISO 27001 e SOC 2.
Tudo isso pode ser agendado, repetido e ligado a Slack, Teams, Jira, à esteira de entrega e até a um agente de IA por MCP, o protocolo que conecta ferramentas a modelos de linguagem. Para a operação, o que importa é a repetição: a varredura que roda toda semana e avisa quando algo mudou.
Para o decisor, o reconhecimento é a parte que mais surpreende, porque mostra sistemas que a empresa esqueceu que tinha; a varredura é a que mais se repete.
O scanner gratuito de PHP2Shell: minutos para saber
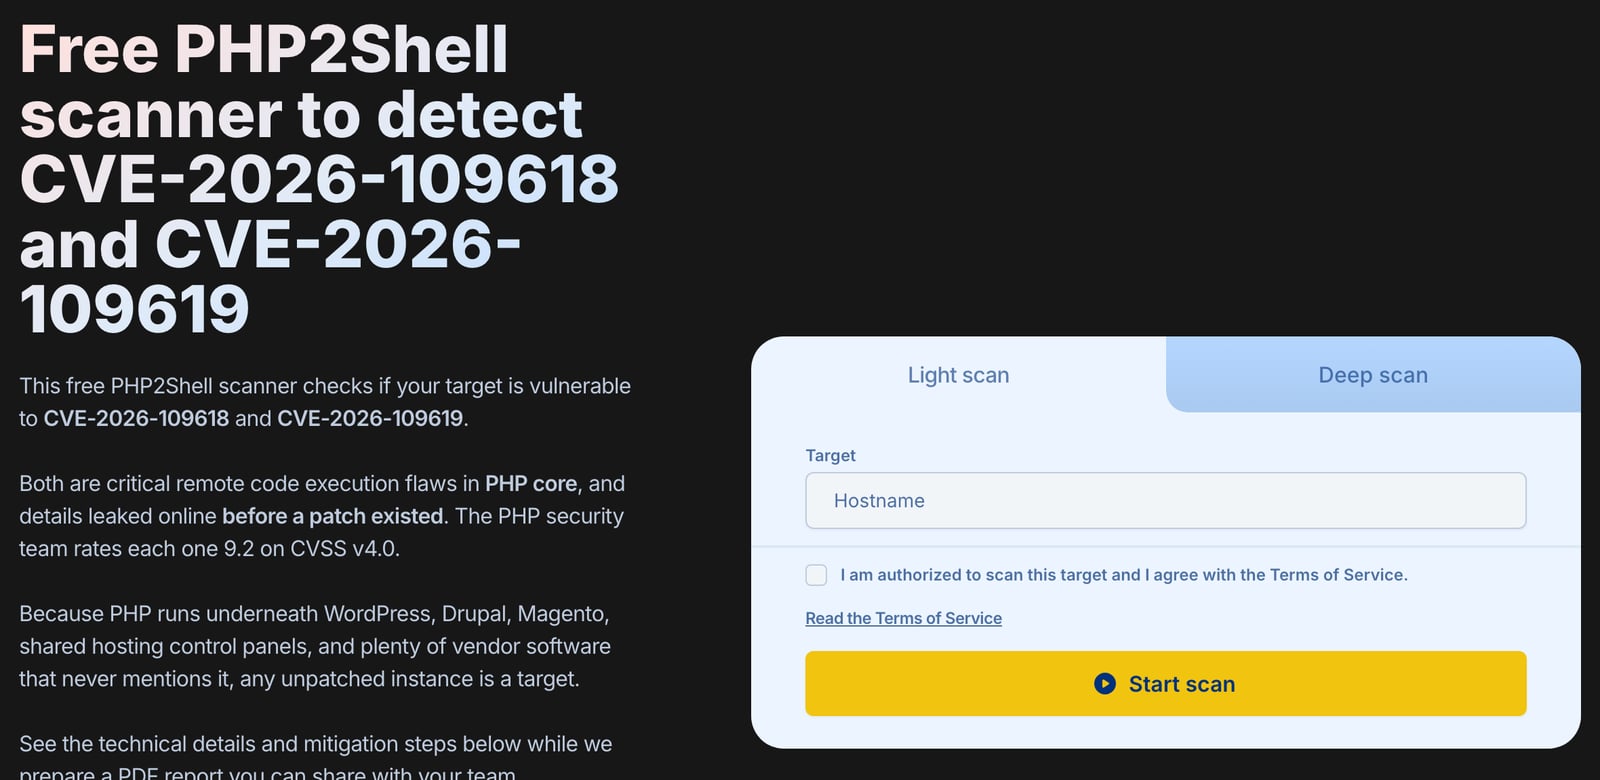
No mesmo dia da correção do PHP, a Pentest-Tools.com publicou um scanner gratuito dedicado às duas falhas, CVE-2026-109618 e CVE-2026-109619. O uso cabe em três passos: digitar o endereço do site, marcar a caixa que declara autorização sobre o alvo e clicar em iniciar. O resultado traz a nota de gravidade (as duas falhas têm 9,2 numa escala que vai até 10), os passos de correção e um PDF para repassar à equipe.
A versão gratuita faz a varredura leve, com limite de duas por dia visto na página em 22 de outubro; a varredura profunda e a autenticada (com login, para ver o que só usuário logado vê) ficam no teste de 7 dias dos planos pagos, que pede e-mail corporativo e cartão.
Dois cuidados que a própria página admite, e que valem para qualquer scanner. O primeiro é a autorização: varrer um sistema que não é seu, sem permissão, pode configurar crime de invasão de dispositivo informático (artigo 154-A do Código Penal) e viola os termos da ferramenta, que exige a declaração por isso. O segundo é a limitação do método: identificar a falha pela versão do PHP "é complicado", nas palavras da empresa, porque muitos servidores escondem a versão e muitas distribuições Linux aplicam a correção sem mudar o número. Um resultado "não vulnerável" não é prova de que o servidor foi corrigido, e um "vulnerável" pode ser um servidor corrigido pela distribuição. O scanner responde rápido; quem confirma é quem opera o servidor, conferindo a versão de fato carregada, como a operação da UNICEF fez.
Quanto custa, em reais e em dólares
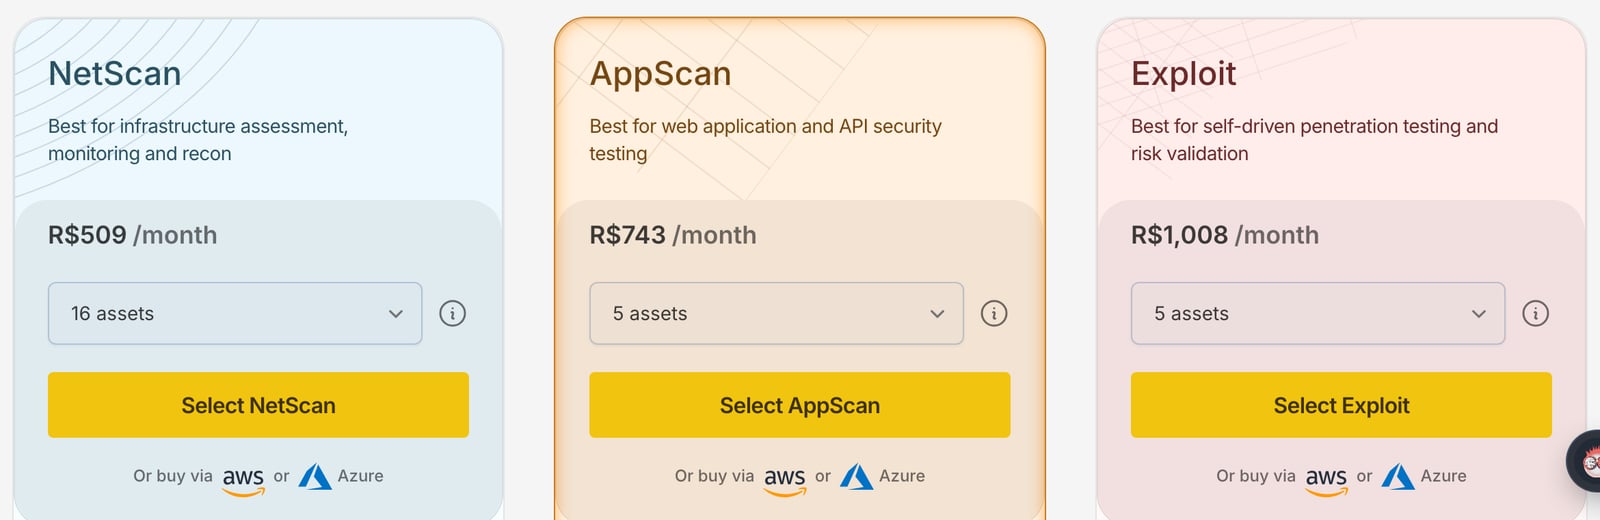
Os preços abaixo são os publicados pela empresa, com data de 20 de outubro de 2026, e variam com o número de ativos (sites, endereços ou nomes de host que você varre por mês) e com o ciclo de cobrança. O plano anual cobra dez meses.
| Plano | Preço de entrada (lido do Brasil, 22/10/2026) | Para que serve | O que inclui a mais |
|---|---|---|---|
| Free Edition | gratuito | conhecer a ferramenta e varrer até 5 ativos por ciclo | varreduras leves, 2 em paralelo, 90 dias de histórico; sem varredura autenticada e sem API |
| NetScan | R$ 509 por mês, 16 ativos | rede, nuvem e reconhecimento | scanner de rede, nuvem (AWS, Azure, GCP), auditoria de senhas, varredura web limitada |
| AppScan | R$ 743 por mês, 5 ativos | sites, lojas e APIs | tudo do NetScan, varredura web completa e autenticada, APIs, scanners de WordPress e Drupal, classificador de falsos positivos |
| Exploit | R$ 1.008 por mês, 5 ativos | provar que a falha é real | tudo do AppScan, exploração automática (Sniper, SQLi, XSS) e gerador de relatório de pentest |
Todos os planos pagos têm API, varreduras repetidas sem limite, agendamento, alertas e membros de equipe ilimitados. Pela tabela, um site institucional, uma loja e um sistema interno exposto cabem no AppScan com 5 ativos; dezenas de endereços de rede cabem no NetScan. A conta de ativos zera a cada mês-calendário. A faixa da página de preços dizia, em 22 de outubro, que a detecção de PHP2Shell estava em todos os planos pagos, com revarreduras ilimitadas para validar a correção.
Onde ela entra numa operação
No nosso trabalho, a pergunta "esse site está exposto?" chega antes de qualquer inventário, e o scanner externo responde em minutos o que o inventário responde em dias. Ele não substitui o inventário, mas muda a ordem das coisas. Os usos que mais empresas conseguem aproveitar:
- Site, loja e sistema expostos. Varredura agendada, com alerta quando o resultado muda entre uma semana e outra. É o uso que mais vemos nos projetos, e o que menos depende de gente: a ferramenta compara o resultado novo com o anterior e avisa só quando algo mudou.
- Verificação depois de uma correção. O caso da UNICEF: o alerta sai, a varredura ajuda a confirmar, a operação corrige, a conferência da versão carregada fecha o ciclo.
- Antes de assumir um sistema de terceiro. Quando um cliente pede à X-Apps que assuma a hospedagem e a manutenção de um site que outra equipe construiu, a varredura é a primeira foto do que estamos herdando, antes do orçamento.
- Evidência para auditoria e para a LGPD. O relatório com data e achados é o que se mostra ao auditor de normas de segurança da informação como ISO 27001 ou SOC 2. E é parte do que a empresa precisa ter em mãos se um dia tiver de avaliar um incidente: o artigo 48 da LGPD manda comunicar à autoridade quando houver risco relevante.
- Subdomínios e sistemas esquecidos. O reconhecimento acha o "sistema que a agência fez há cinco anos" e ninguém desligou.
- Senhas fracas e nuvem mal configurada. Dois usos que ficam fora do radar de quem só pensa no site.
O que o scanner não faz
Ele não corrige nada: aponta, e a correção é de quem opera o servidor. Ele não vê o que não está exposto à internet, a menos que você instale o agente de rede interna, um programa que roda dentro da rede da empresa. Ele erra: a empresa declara 92% de precisão na varredura web e um classificador que reduz falsos positivos pela metade, mas esses números são dela, e qualquer scanner devolve suspeitas que alguém precisa confirmar ou descartar. Ele não substitui o teste de invasão feito por gente, que a mesma empresa vende como serviço separado e que vale para sistemas críticos, com regras de negócio que nenhum scanner entende. E ele não substitui o responsável: uma varredura semanal que ninguém lê é um relatório a mais na caixa de entrada.
Para quem o scanner muda pouco: empresa cujo site inteiro está numa plataforma gerenciada, que atualiza o servidor sozinha e já tem equipe de segurança olhando. Para quem muda muito: empresa com site, loja ou sistema em servidor próprio ou em hospedagem comum, sem ninguém com a tarefa de olhar para ele toda semana. É um perfil frequente entre as empresas que nos procuram.
A decisão desta semana
Rodar a varredura gratuita no próprio site hoje custa minutos e responde a pergunta mais básica. A decisão de verdade vem depois: quem vai ler o resultado toda semana, confirmar o que é real e aplicar a correção. Numa operação contínua, como a da UNICEF, isso tem nome, rotina e relatório; é o que a X-Apps faz num contrato de operação DevOps, com a varredura externa como um dos passos, não como o único.
Se você rodasse a varredura agora no site da sua empresa, quem receberia o relatório, e o que essa pessoa faria com ele amanhã de manhã?
De onde vem cada número
| Número | Fonte | Classe |
|---|---|---|
| Fundação em 2017, Bucareste, 51 a 200 funcionários | perfil da empresa no Gartner Peer Insights, atualizado em 29/01/2026, e site da empresa | declaração da empresa |
| Nota 4,6 em 37 avaliações | Gartner Peer Insights, categoria Adversarial Exposure Validation, lido em 22/10/2026 | fonte primária (plataforma de avaliações de usuários) |
| Mais de 2.100 equipes em mais de 119 países; 92% de precisão; 50% menos falsos positivos; mais de 75 tipos de vulnerabilidade web | site da empresa, 22/10/2026 | declaração da empresa, não verificada |
| Preços em reais (R$ 509, R$ 743, R$ 1.008) e em dólares (US$ 96, US$ 140, US$ 190); plano anual com dez meses; Free Edition com 5 ativos | página de preços, atualizada em 20/10/2026, lida em 22/10/2026 do Brasil e de fora | fonte primária |
| Scanner de PHP2Shell, varredura leve gratuita, 2 por dia, teste de 7 dias | página do scanner, atualizada em 21/10/2026, e captura de 22/10 | fonte primária |
| CVSS 9,2 das duas CVEs (a nota de gravidade, numa escala até 10) | advisory do PHP de 21/10/2026 | fonte primária |
| Artigo 154-A do Código Penal (invasão de dispositivo informático) | Lei 12.737/2012, alterada pela Lei 14.155/2021 | fonte primária |
| Atendimento da UNICEF em 21/10/2026 | operação da X-Apps, relatado com autorização do cliente, sem detalhe do ambiente | experiência própria |
| Indicação do Gartner à X-Apps | consulta da X-Apps a analistas do Gartner | experiência própria |
As capturas de tela são do site público da Pentest-Tools.com em 22 de outubro de 2026, e os números que aparecem nelas são da demonstração do fornecedor, não de um cliente da X-Apps.
Perguntas frequentes
Não para a varredura básica. A versão gratuita pede o endereço do site, a confirmação de que você tem autorização para testá-lo e um clique. Ler o resultado e decidir o que fazer com ele é onde entra quem opera o servidor.
Não. Ele mostra se o alvo parece exposto e o que fazer; a correção é aplicada por quem opera o servidor, como no caso do PHP2Shell, em que o conserto é atualizar o PHP.
Há uma edição gratuita com até 5 ativos por ciclo. Os planos pagos, lidos do Brasil em 22 de outubro de 2026, começam em R$ 509 por mês (NetScan, 16 ativos), R$ 743 (AppScan, 5 ativos) e R$ 1.008 (Exploit, 5 ativos), com desconto no plano anual. Os preços variam com o número de ativos e podem mudar.
Não. A ferramenta exige que você declare autorização sobre o alvo. Varrer sistema de terceiro sem permissão pode configurar crime de invasão de dispositivo informático (artigo 154-A do Código Penal) e viola os termos da ferramenta. Use no que é seu, ou no que o cliente autorizou por escrito.
A ferramenta chegou à X-Apps por indicação de analistas do Gartner, numa consulta da empresa. Publicamente, o que existe é o perfil no Gartner Peer Insights, plataforma de avaliações de usuários, com nota 4,6 em 37 avaliações em 22 de outubro de 2026.